
Modul 8 · 8.1
Heslo a dvoufázové ověření
Modul 8: Bezpečně a bez starostí · Doba čtení: 10 minut
Cíl lekce: Po této lekci dokážete vysvětlit, co je silné heslo k Vaší e-mailové schránce, co musíte po jeho změně udělat na svých zařízeních, jak vzniká kód z ověřovací aplikace a co dvoufázové ověření ve webmailu chrání a co ne.
Klíčové pojmy: heslo ke schránce, správce hesel, dvoufázové ověření, TOTP, sdílené tajemství, QR kód, záchranný kód, odchylka hodin, IMAP a SMTP bez druhého kroku
Proč je Vaše schránka nejdůležitějším účtem
Vaše e-mailová schránka je svazek klíčů od Vašeho online života. Téměř každá služba posílá odkaz pro obnovení hesla na Váš e-mail. Kdo ovládne Vaši schránku, může tedy převzít i Váš e-shop, Vaše účetnictví a Vaše sociální sítě. A může posílat e-maily Vaším jménem zákazníkům, kteří Vám důvěřují. Ukradená schránka se proto často zneužívá k podvodům s fakturami nebo k rozesílání spamu. To druhé dostane do potíží celou Vaši doménu: ostatní servery začnou Vaše e-maily odmítat.
Vetřelce udrží venku dvě věci: dobré heslo a druhý krok při přihlášení.
Silné heslo je hlavně dlouhé a jedinečné
Vaše heslo ke schránce patří k jedné e-mailové adrese. Není totožné s heslem k Vašemu zákaznickému účtu ani k ovládacímu panelu Vašeho balíčku (lekce 1.3).
Co dělá heslo silným? Ne vykřičník za slovem, ale délka a náhodnost. Útočníci zkoušejí uniklá hesla a seznamy často používaných slov a vzorů. „Leto2026!“ v takovém seznamu je, řada čtyř náhodných slov nebo dvaceti náhodných znaků ne. Stejně důležité je, aby heslo bylo jedinečné. Pokud uniknou data z e-shopu, kde jste používali stejné heslo, zločinci ho vyzkoušejí i na Vaší schránce.
Praktickým řešením je správce hesel: program, který pro každou službu vytvoří dlouhé náhodné heslo a zapamatuje si ho. Vy si pak pamatujete už jen jedno silné hlavní heslo.
Po změně: aktualizujte všechna zařízení
Heslo změníte ve webmailu v Nastavení > Heslo, nebo v ovládacím panelu Vašeho balíčku, pokud původní heslo už neznáte. Od té chvíle platí nové heslo všude: ve webmailu, v telefonu i v poštovním programu.
Tady se často něco pokazí. Sanne de Vries v pondělí změní heslo k sanne@example.com. Svůj notebook hned aktualizuje. Na starý tablet v kuchyni zapomene. Tablet se každých pár minut dál přihlašuje se starým heslem. Po několika neúspěšných pokusech firewall serveru zjistí spojení, které opakovaně zkouší špatné heslo, a zablokuje IP adresu. Protože tablet i notebook doma sdílejí stejnou IP adresu, Sanne se najednou nedostane ke své poště ani z notebooku a někdy ani ke svému webu.
Po změně hesla proto ihned aktualizujte všechna zařízení: telefon, tablet, poštovní program v počítači a případně i tiskárnu nebo skener, který odesílá e-maily.
Dvoufázové ověření: něco, co znáte, a něco, co máte
S dvoufázovým ověřením (ve webmailu se jmenuje Dvoufázové ověření) potřebujete při přihlášení dvě věci: své heslo (něco, co znáte) a kód z telefonu (něco, co máte). Kdo získá Vaše heslo phishingem nebo z úniku dat, se tak stále nedostane dovnitř.
Kód pochází z ověřovací aplikace, například z aplikace Vašeho správce hesel nebo ze samostatné aplikace pro takové kódy. Metoda se jmenuje TOTP, time-based one-time password (jednorázové heslo založené na čase), a je popsána v RFC 6238. Funguje takto:
- Při zapnutí vytvoří webmail sdílené tajemství: náhodnou řadu znaků. Uvidíte ho jako tajný klíč a jako QR kód.
- QR kód naskenujete aplikací. Od této chvíle znají server i Váš telefon stejné tajemství.
- Každých 30 sekund oba přepočítají tajemství spolu s aktuálním časem na šestimístný kód.
- Při přihlášení server porovná Váš kód s vlastním výsledkem.
Z toho plynou dvě věci. Aplikace nepotřebuje internet: počítá jen s tajemstvím a s hodinami. A hodiny musí jít přesně. Jdou-li Vaše hodiny v telefonu o pár minut napřed nebo pozadu, telefon počítá s jiným časovým úsekem a kód nesouhlasí. Nastavte proto čas v telefonu na automatický.
Třetí důsledek: QR kód tajemstvím je. Kdo má jeho fotografii nebo snímek obrazovky, dokáže vytvářet stejné kódy. Nikdy ho proto nesdílejte a neukládejte si ho jako obrázek.
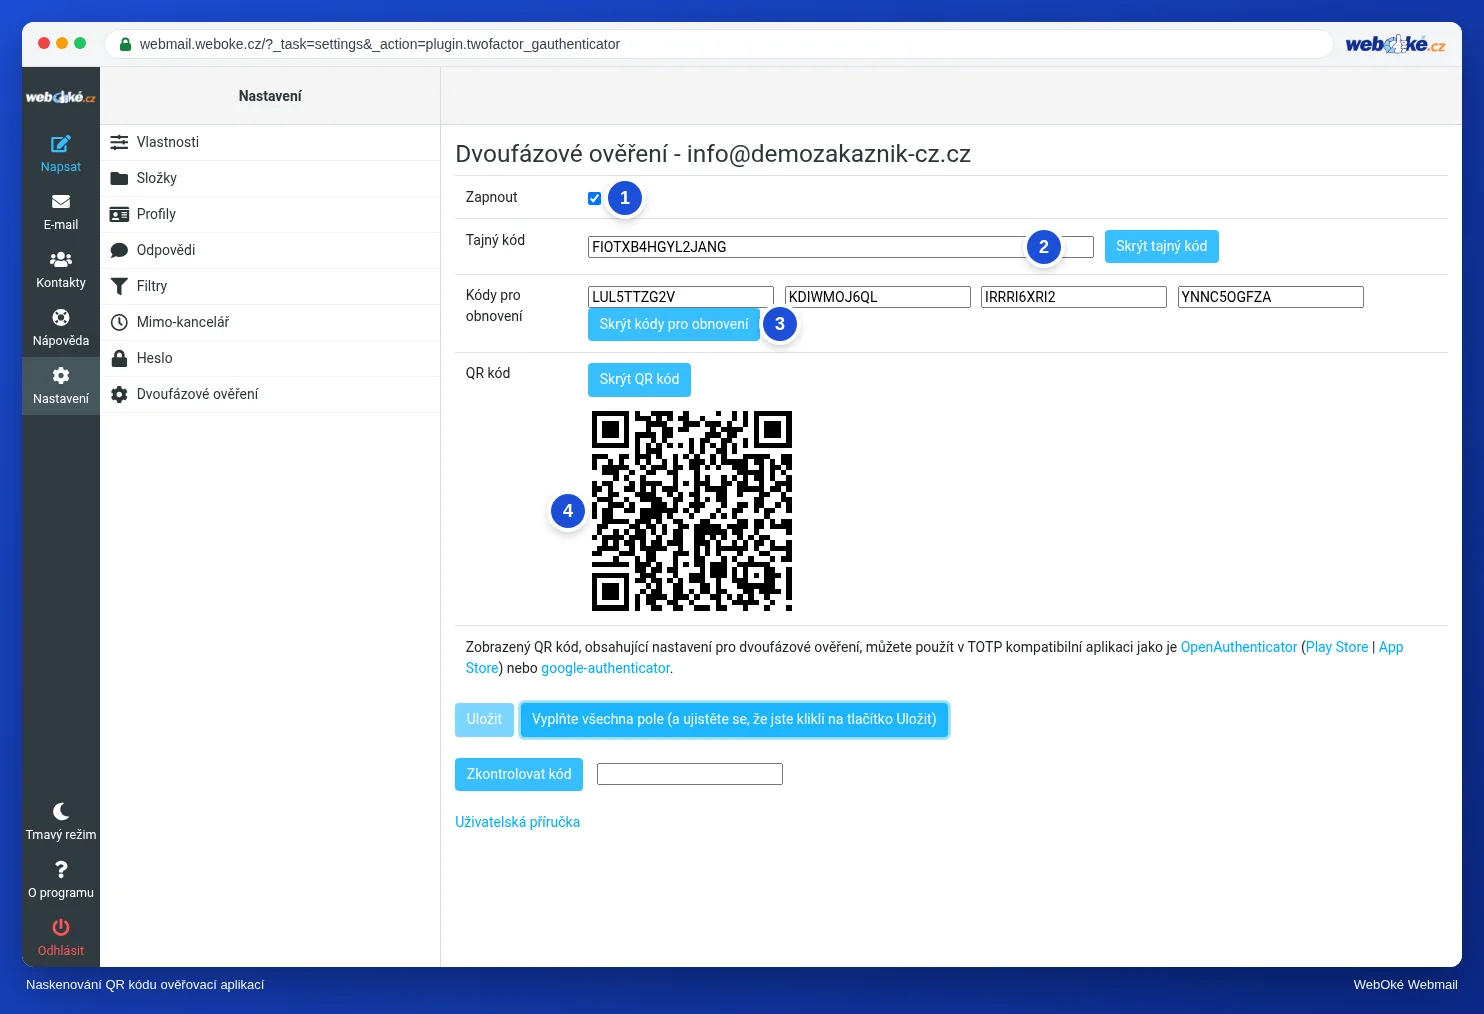
Na obrázku vidíte obrazovku, na které dvoufázové ověření zapínáte, s tajným klíčem, záchrannými kódy a QR kódem.
Záchranné kódy a ztracený telefon
Při zapnutí dostanete také čtyři záchranné kódy. Každý funguje jednou, místo kódu z aplikace. Jsou Vaším náhradním klíčem pro případ, že je telefon rozbitý, ukradený nebo vyměněný. Uchovávejte je jinde než v telefonu: ve správci hesel nebo na papíře v šuplíku.
Pokud záchranný kód použijete, nastavte dvoufázové ověření ihned znovu s novým telefonem. Dostanete tak i nové záchranné kódy. Pokud už žádné záchranné kódy nemáte, může Váš poskytovatel e-mailu druhý krok pro Vaši schránku vypnout, a to po ověření Vaší totožnosti.
Na vlastním počítači si při přihlášení můžete zvolit, aby se webmail po dobu 30 dnů znovu neptal na kód. Na sdíleném počítači to nikdy nedělejte.
Co dvoufázové ověření nechrání
Toto je nejdůležitější past a mnoho lidí o ní neví. Dvoufázové ověření ve webmailu platí pouze pro webmail. Váš poštovní program a poštovní aplikace v telefonu se přihlašují přes IMAP (stahování) a SMTP (odesílání) a ty chtějí jen heslo. Útočník s Vaším heslem tedy může přes poštovní program stále číst Vaše e-maily a odesílat zprávy Vaším jménem.
Dvoufázové ověření je proto doplněk, ne náhrada. Vaše heslo musí být i nadále dlouhé a jedinečné. Dvoufázové ověření pro zákaznický účet nastavujete zvlášť; jde o jiný účet s vlastním zabezpečením.
U velkých služeb, jako je Gmail nebo Outlook.com, to funguje trochu jinak: druhý krok tam často platí pro celý účet a poštovní program potřebuje samostatné heslo pro aplikaci nebo vlastní způsob přihlášení. Princip je stejný: heslo plus něco, co máte.
V praxi: jak to funguje ve webmailu
Heslo změníte v Nastavení > Heslo, dvoufázové ověření zapnete v Nastavení > Dvoufázové ověření. Tam zaškrtnete Zapnout, necháte webmail vyplnit pole, naskenujete QR kód, ověříte kód a uložíte. Postup najdete v příručce k Roundcube (10.3, 10.4 a 10.5). Jiné webmaily mají podobná nastavení, často pod Bezpečnost.
Shrnutí
- Vaše schránka je klíčem k Vašim dalším účtům: chraňte ji dlouhým, jedinečným heslem ze správce hesel.
- Po změně hesla aktualizujte všechna zařízení; zařízení se starým heslem může způsobit zablokování Vaší IP adresy.
- TOTP vytváří každých 30 sekund kód ze sdíleného tajemství a času; hodiny v telefonu musí jít přesně a QR kód je samotné tajemství.
- Čtyři záchranné kódy uchovávejte mimo telefon; každý kód funguje jednou.
- Dvoufázové ověření ve webmailu chrání jen webmail, ne IMAP a SMTP ve Vašem poštovním programu.
Kvíz
Úkol
Úkol A8.1: Vyzkoušejte si ověřovací aplikaci. Klikněte na tlačítko pro cvičné tajemství. Dostanete QR kód cvičného účtu. Naskenujte ho ověřovací aplikací podle svého výběru (nebo opište zobrazený klíč) a zadejte šestimístný kód, který aplikace zobrazí. Program pomocí stejného cvičného tajemství a času ověří, zda je Váš kód správný; kód z předchozího nebo následujícího časového úseku se také uzná, takže malá odchylka hodin nevadí. Zelená: kód je správný. Červená: kód není správný; zkontrolujte pak hodiny v telefonu a zda v aplikaci používáte správný řádek. Cvičné tajemství nepatří k Vaší schránce, nemá žádnou hodnotu a do 24 hodin zmizí. Cvičný účet pak z aplikace odstraňte.
Další čtení
Kde jsou uvedeny kroky ve webmailu, platí pro webmail WebOké; v jiných webmailech to funguje podobně.
- Roundcube Webmail 10.3: Zapnutí dvoufázového ověření
- Roundcube Webmail 10.4: Přihlášení s dvoufázovým ověřením
- Roundcube Webmail 10.5: Změna hesla k e-mailové schránce
- Změna hesla nebo limitů e-mailové adresy
- Správce hesel a passkeys: takto si zabezpečíte přihlašování
- Bezplatný kurz Bezpečně online pro podnikatele 2.1: Co je skutečně silné heslo
- Bezplatný kurz Bezpečně online pro podnikatele 2.3: Dvoufázové ověření: kódy, aplikace a SMS
- RFC 6238, TOTP: Time-Based One-Time Password Algorithm (anglicky): https://www.rfc-editor.org/rfc/rfc6238