
Modul 2 · 2.4
Jak rozpoznat phishing ve webmailu
Modul 2: Čtení e-mailů · Doba čtení: 10 minut
Cíl lekce: Po této lekci rozpoznáte znaky phishingového e-mailu, dokážete ve webmailu ověřit, kam skutečně vede odkaz a kam půjde odpověď, a budete vědět, co dělat s podezřelým e-mailem a co dělat, pokud jste přesto klikli.
Klíčové pojmy: phishing, text odkazu, skutečný odkaz, doménové jméno, subdoména, napodobená doména (lookalike), Odpověď na, upozornění na podezřelé adresy, Nahlásit spam, jiný kanál
Co je phishing
Phishing je e-mail, který se Vás snaží přimět k něčemu, co pomůže odesílateli: přihlásit se na napodobené stránce, zaplatit, otevřít přílohu nebo poslat zpět své údaje. Slovo pochází z anglického fishing (rybaření): útočník nahodí udici a čeká, kdo zabere.
Většina phishingu necílí na Váš počítač, ale na Vás. Často v něm není žádný virus. E-mail jen chce, abyste něco udělali sami. Proto antivirový program pomůže jen omezeně, a o to víc pomůže, když triky znáte.
Stálé ingredience
Téměř každý phishingový e-mail používá jeden nebo více z těchto prostředků:
- Spěch: "do 24 hodin", "ještě dnes", "poslední upomínka". Kdo spěchá, méně kontroluje.
- Hrozba: Vaše schránka bude zablokována, Vaše doména vyprší, máte nezaplacenou pohledávku, Váš balík se vrací.
- Odměna nebo zvědavost: vrácení peněz, sdílený dokument, hlasová zpráva.
- Tlačítko nebo odkaz na stránku, která vypadá jako stránka Vaší banky, Vašeho poskytovatele nebo Vašeho webmailu.
- Odesílatel nebo doména, které skoro sedí.
- Odlišná adresa pro odpověď, aby Vaše odpověď skončila u podvodníka.
E-mail, který spěchá a zároveň obsahuje odkaz na přihlašovací stránku, si vždy zaslouží druhý pohled, i když vypadá úhledně. Dobrý phishing už neobsahuje jazykové chyby.
Text odkazu a skutečný odkaz
V e-mailu jsou text, který vidíte, a adresa, kam odkaz vede, dvě různé věci. Ve zdroji e-mailu to vypadá takto:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.cz
</a>
Vidíte https://webmail.weboke.cz, ale dostanete se na úplně jinou adresu. Na počítači to ověříte takto: najeďte na odkaz nebo tlačítko myší, ale neklikejte. Dole v okně prohlížeče se zobrazí skutečná adresa. Na telefonu nebo tabletu na odkaz dlouze podržte prst; zobrazí se nabídka s adresou nahoře. Potom ale nevolte otevření.
Jak číst webovou adresu
Skutečnou adresu pak musíte umět správně přečíst. Podívejte se na část mezi https:// a nejbližším lomítkem. Čtěte ji zprava doleva: koncovka (.nl, .com, .example) a slovo před ní tvoří dohromady doménové jméno. To je část, na které záleží.
https://webmail.weboke.cz/: doménové jméno je weboke.nl. Část webmail před ním z něj dělá subdoménu; tu smí vytvořit jen vlastník weboke.nl.https://login.weboke.nl.account-check.example/inloggen: doménové jméno je account-check.example. Vše před ním ("login.weboke.nl") je subdoména, kterou si útočník zvolil sám. To je nejznámější trik.https://weboke-beveiliging.example/: napodobená doména (lookalike). Obsahuje známé jméno, ale je to jiná doména, kterou si může zaregistrovat kdokoli.https://www.example.com@account-check.example/: vše před @ se ignoruje; dostanete se na account-check.example.
Existují také domény, které pracují s triky s písmeny: číslice 0 místo písmene o, rn místo m nebo písmena z jiné abecedy, která vypadají stejně. Pokud takový rozdíl pouhým okem nevidíte, pomůže správce hesel: ten vyplní Vaše heslo jen na skutečné doméně (lekce 1.3).
Odesílatel a Odpověď na
V lekci 2.2 jste viděli, že zobrazované jméno nic nedokazuje a že Odpověď na může mít vlastní adresu. U phishingu se tyto dvě věci často spojují. E-mail se tváří, že přichází od "WebOké Podpora", adresa je support@weboke-beveiliging.example a Odpověď na směřuje na bezplatnou e-mailovou adresu. Nebo e-mail přijde ze skutečné adresy Vašeho ředitele, ale Odpověď na směřuje na jinou doménu. To druhé často vidíte u podvodu na ředitele (CEO fraud): "naléhavá platba", o kterou ředitel údajně žádá z porady.
Webmail trochu pomáhá. Pokud adresa odesílatele obsahuje znaky, které vypadají jako běžná písmena, ale nejsou jimi, zobrazí webmail nad zprávou upozornění, že zpráva obsahuje e-mailové adresy, kterým možná nelze důvěřovat. Pokud toto upozornění vidíte, považujte e-mail za podezřelý. Pokud ho nevidíte, nic to neznamená: většina phishingu prostě používá jinou doménu.
A pamatujte si z lekce 2.2: e-mail, který bez problémů projde kontrolami SPF, DKIM a DMARC, může přesto být phishing. Útočník pak používá svou vlastní, skutečnou doménu.
Co dělat s podezřelým e-mailem
- Neklikat, neodpovídat, neotvírat přílohy. Ani "jen se podívat".
- Přejít na web sami. Týká se e-mail Vaší banky, Vašeho poskytovatele nebo balíku? Otevřete web nebo aplikaci jako obvykle, přes záložku nebo tak, že adresu napíšete sami. Pokud tam nic není, byl e-mail falešný.
- V případě pochybností zavolejte, a to na číslo, které jste už měli, ne na číslo z e-mailu.
- Nahlaste e-mail. Ve webmailu WebOké pomocí Nahlásit spam: zpráva se odešle týmu WebOké pro spam a přesune se do Vaší složky Spam. Pokud se e-mail týká Vaší banky, přepošlete ho také na adresu, kterou banka pro hlášení podvodů uvádí. Phishing můžete nahlásit také Policii ČR (https://www.policie.gov.cz/) a národnímu CSIRT.CZ (https://csirt.cz/).
- Varujte kolegy, pokud e-mail dostalo více lidí ve Vaší organizaci.
Přesto jste klikli nebo se přihlásili?
Může se to stát každému. Největší rozdíl udělá rychlá reakce.
- Ihned změňte heslo, a to ze zařízení, kterému důvěřujete, a také na každém dalším místě, kde jste používali stejné heslo.
- Zapněte dvoufázové ověření (lekce 8.1).
- Zkontrolujte, zda ve schránce nezůstaly stopy. Útočníci, kteří se dostanou do schránky, často vytvoří filtr, který poštu přesměrovává nebo skrývá, nebo upraví Odpověď na ve Vašem profilu. Podívejte se do Nastavení > Filtry, Nastavení > Profily a do Mimo-kancelář, zda tam není něco, co jste sami nevytvořili.
- Vyplnili jste platební údaje? Okamžitě zavolejte do banky.
- Rozesílá Vaše schránka najednou spam? Nahlaste to svému poskytovateli.
V praxi: jak to funguje ve webmailu
Ve webmailu najedete myší na odkaz a dole v prohlížeči uvidíte skutečnou adresu. Pomocí Podrobnosti uvidíte adresu odesílatele a v okně pro psaní zprávy uvidíte, kam půjde odpověď. Tlačítko Nahlásit spam najdete nad zprávou.
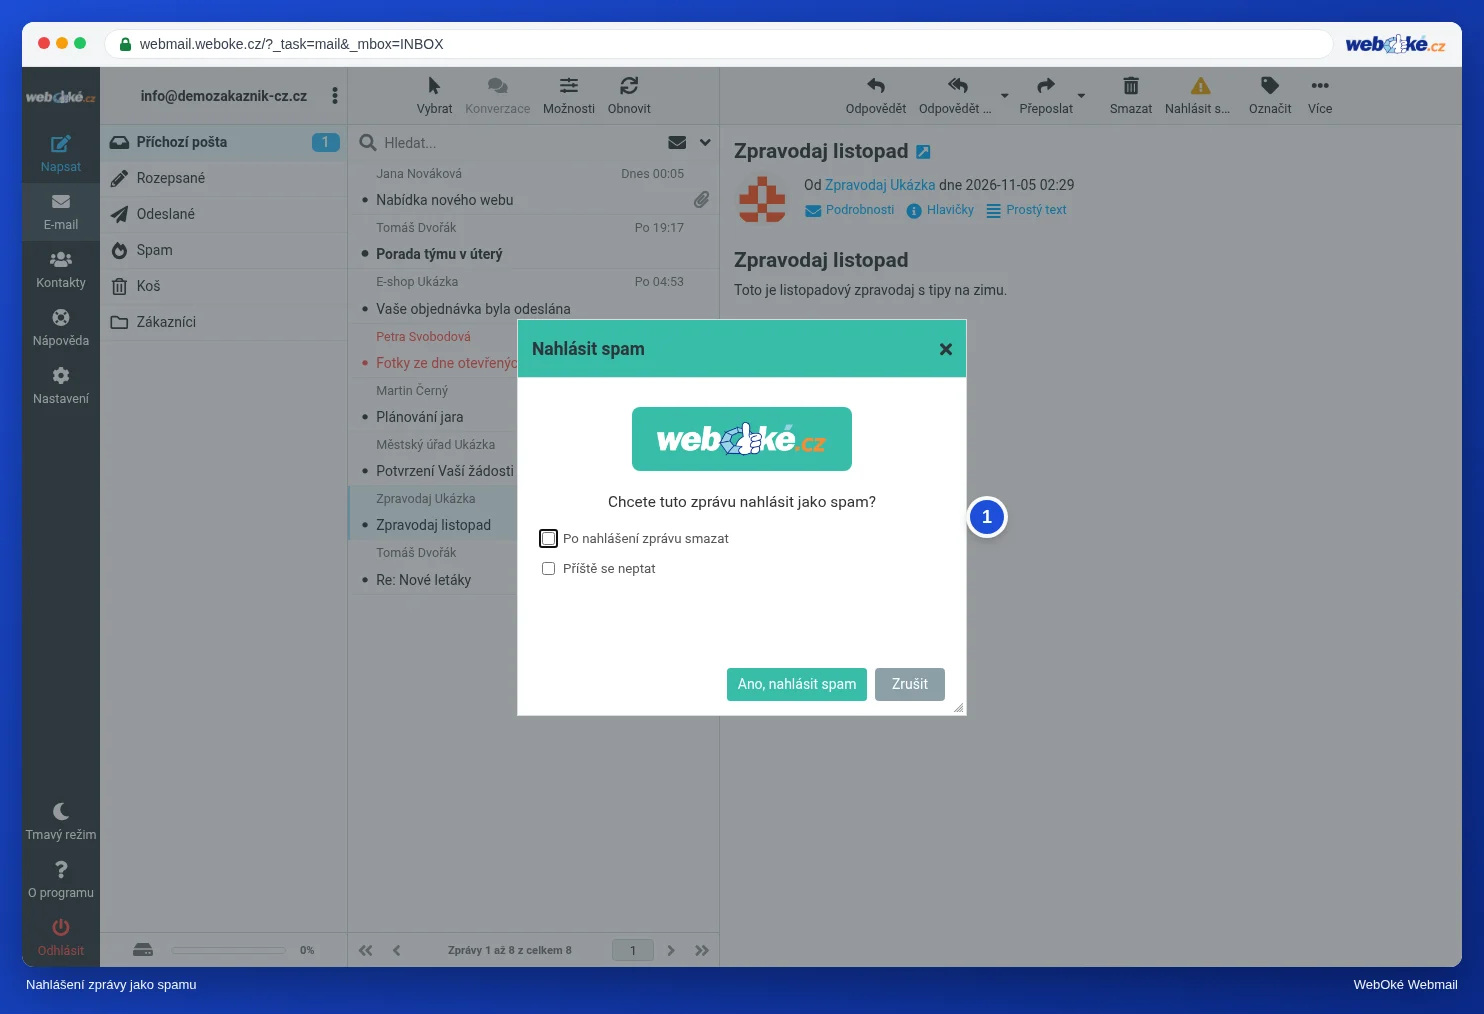
Na obrázku vidíte okno, které se zobrazí po kliknutí na Nahlásit spam. Příručka k Roundcube ho popisuje v části Nahlášení spamu pomocí Nahlásit spam. V jiném webmailu, například Gmail nebo Outlook.com, to funguje podobně: tlačítko se tam jmenuje například Nahlásit phishing nebo Nahlásit.
Shrnutí
- Phishing pracuje se spěchem, hrozbou, odkazem na napodobenou stránku a odesílatelem, který skoro sedí.
- Text odkazu a skutečný odkaz se liší: najeďte na něj myší, nebo na telefonu dlouze podržte prst.
- Doménové jméno čtěte zprava doleva; vše, co je před ním, si volí sám vlastník této domény.
- Odpověď na směřující na jinou doménu a upozornění na podezřelé adresy jsou varovné signály; úspěšná kontrola DMARC nic nedokazuje o důvěryhodnosti.
- Neklikat, přejít na web sami, nahlásit; pokud jste přesto klikli: změnit heslo a projít filtry a profily.
Kvíz
Úkol
Úkol A2.4: Rozbor podezřelého e-mailu. Materiál phishing-1.eml najdete pod tímto úkolem. Otevřete ho jako text (například v Poznámkovém bloku nebo v TextEdit, ne v poštovním programu) a vyhledejte hlavičky From a Reply-To a adresu za tlačítkem v obsahu (href). Vyplňte: skutečnou doménu odesílatele, doménu, kam tlačítko skutečně vede, doménu v Odpověď na, a zvolte, zda e-mailu důvěřujete. Program porovná Vaše odpovědi s klíčem správných odpovědí a u každé otázky ukáže, kde jste to v souboru mohli najít.
Další čtení
Kde jsou uvedeny kroky ve webmailu, platí pro webmail WebOké; v jiném webmailu to funguje podobně.
- Roundcube Webmail 11.2: Nahlášení spamu tlačítkem Nahlásit spam
- Je tento e-mail opravdu od WebOké? Jak rozpoznat phishing a použít akční kód
- Jak rozpoznat phishing: jak správně přečíst odkaz a odesílatele
- Zabraný e-mail nebo spam z Vaší adresy: jak to vyřešit
- Bezplatný kurz Bezpečně online pro podnikatele 1.2: Phishing, CEO podvody a podvody s fakturami
- Bezplatný kurz Bezpečně online pro podnikatele 3.2: Čtení domén a odkazů
- Bezplatný kurz Bezpečně online pro podnikatele 3.5: Klikli jste? Co dělat teď