
Modul 4 · 4.2
Soukromí: co je veřejné a co ne
Modul 4: WHOIS, RDAP a soukromí · Doba čtení: 9 minut
Cíl lekce: Po této lekci budete umět pro každou koncovku vysvětlit, které údaje o držiteli jsou po GDPR a NIS2 veřejné a jak si skryté údaje může vyžádat ten, kdo má oprávněný zájem.
Klíčové pojmy: GDPR, skrytí osobních údajů, právnická a fyzická osoba, WHOIS privacy, proxy služba, oprávnění žadatelé, kontakt přes formulář
Od úplné veřejnosti ke skrytým údajům
Dříve si mohl kdokoli ve WHOIS přečíst jméno, adresu, telefonní číslo a e-mailovou adresu každého držitele. To bylo praktické pro toho, kdo chtěl držitele kontaktovat, ale také pro spammery a podvodníky. S příchodem GDPR (evropského zákona o ochraně osobních údajů, květen 2018) se to změnilo. Osobní údaje držitelů jsou od té doby z velké části skryté.
Hlavní pravidlo je téměř u všech registrů stejné:
- Údaje fyzické osoby (člověka, například soukromé osoby) jsou z velké části skryté.
- Údaje právnické osoby (obchodní společnosti, nadace, spolku nebo jiné organizace) nejsou osobními údaji a jsou v zásadě veřejné.
Toto druhé pravidlo zakotvila směrnice NIS2: registry a registrátoři musejí zveřejňovat údaje, které nejsou osobními údaji (lekce 3.3). Pokud jste organizace, Vaše jméno se tedy ve veřejných údajích normálně zobrazuje. To je také záměr: kdo navštíví web, má mít možnost zjistit, která organizace za ním stojí.
Co uvidíte u jednotlivých koncovek
Podrobnosti se u jednotlivých registrů liší. Takto to vypadá (stav k listopadu 2026):
| Koncovka | Soukromá osoba | Organizace |
|---|---|---|
| .nl (SIDN) | Žádné jméno; v RDAP "REDACTED FOR PRIVACY" | Název organizace |
| .de (DENIC) | Nic veřejného | Údaje organizace |
| .eu (EURid) | Pouze e-mailová adresa a preferovaný jazyk | Název, město, region a země |
| .be (DNS Belgium) | Ve výchozím stavu nic | Název, adresa a e-mail (žádné jméno osoby ani telefon) |
| .com a další gTLD | Smí být skryto (povinně tam, kde to vyžaduje zákon o ochraně soukromí); země je uvedena vždy | Závisí na registrátorovi |
Několik věcí stojí za povšimnutí:
- U .nl ve Whois uvidíte e-mailovou adresu administrativního kontaktu. Ta slouží k tomu, aby bylo možné držiteli napsat. Pokud je tam uvedena Vaše osobní adresa, je tedy viditelná. Veřejní jsou také registrátor, reseller, technický kontakt, stav, jmenné servery a data.
- U .eu je e-mailová adresa soukromé osoby viditelná. Uveďte tam proto adresu, kterou Vám nevadí sdílet.
- U .be si držitel může přes svého registrátora zvolit, že chce zobrazovat více údajů.
- U gTLD musí být v případě, že je e-mailová adresa držitele skrytá, k dispozici přeposílací adresa nebo webový formulář, přes který lze držitele přesto kontaktovat.
WHOIS privacy a proxy služby
Mnoho registrátorů nabízí WHOIS privacy: službu, která skryje Vaše kontaktní údaje ve veřejném WHOIS. U gTLD existují také proxy služby: ve veřejných údajích je pak místo Vás uveden zprostředkovatel.
Pozor:
- U .nl a .eu nesmí být držitelem služba pro ochranu soukromí ani proxy služba. Doména musí být vedena na skutečného držitele. Skrytí údajů tam zajišťuje sám registr, podle tabulky výše.
- WHOIS privacy není dostupná pro každou koncovku a u mnoha národních koncovek ani není potřeba, protože registr údaje soukromých osob již skrývá sám.
- Pro organizaci má skrývání malý smysl: název společnosti není osobní údaj. Pokud jako organizace nechcete zobrazovat jména zaměstnanců, uveďte jako kontakt obecné adresy (lekce 3.3).
Kdo smí skryté údaje vidět?
Skryté neznamená tajné. Kdo má oprávněný zájem, může si údaje vyžádat. Například policie a další příslušné orgány, ale také majitel ochranné známky, který chce zakročit proti názvu, jenž se jí podobá. Několik příkladů:
- DENIC poskytuje údaje soukromých osob pouze tomu, kdo věrohodně doloží oprávněný zájem, nebo tomu, komu je DENIC ze zákona povinen je poskytnout.
- NIS2 ukládá registrům a registrátorům povinnost odpovídat na oprávněné a odůvodněné žádosti rychle, v každém případě do 72 hodin.
- U gTLD probíhá kontakt se skrytým držitelem přes přeposílací adresu nebo webový formulář registrátora.
Chcete se spojit s držitelem, například protože chcete koupit jeho doménu, nebo protože jeho web používá Vaši ochrannou známku? Využijte kontaktní možnost uvedenou ve WHOIS nebo RDAP. Pokud tímto způsobem neuspějete, můžete podat žádost přes registr nebo registrátora, s dobrým odůvodněním. Při sporu o ochrannou známku je to chvíle, kdy se obrátit na právníka (lekce 7.2).
Co to znamená pro Vás
Počítejte s tím, že vše, co u domény vyplníte, může být pro někoho viditelné. Registr a Váš registrátor vidí všechny Vaše údaje, oprávnění žadatelé také. To není důvod vyplňovat nesprávné údaje: to není dovoleno a riskujete, že o doménu přijdete (lekce 3.3). Je to ale důvod volit vědomě:
- Jako organizace: obecná e-mailová adresa a obecné telefonní číslo jako kontakt.
- Jako soukromá osoba: e-mailová adresa, kterou chcete sdílet, zejména u .eu a u admin-c u .nl.
Pravidelně si sami zkontrolujte, co je o Vaší doméně veřejné. Hned tak také uvidíte, zda jsou údaje stále správné.
V praxi: jak to funguje u WebOké
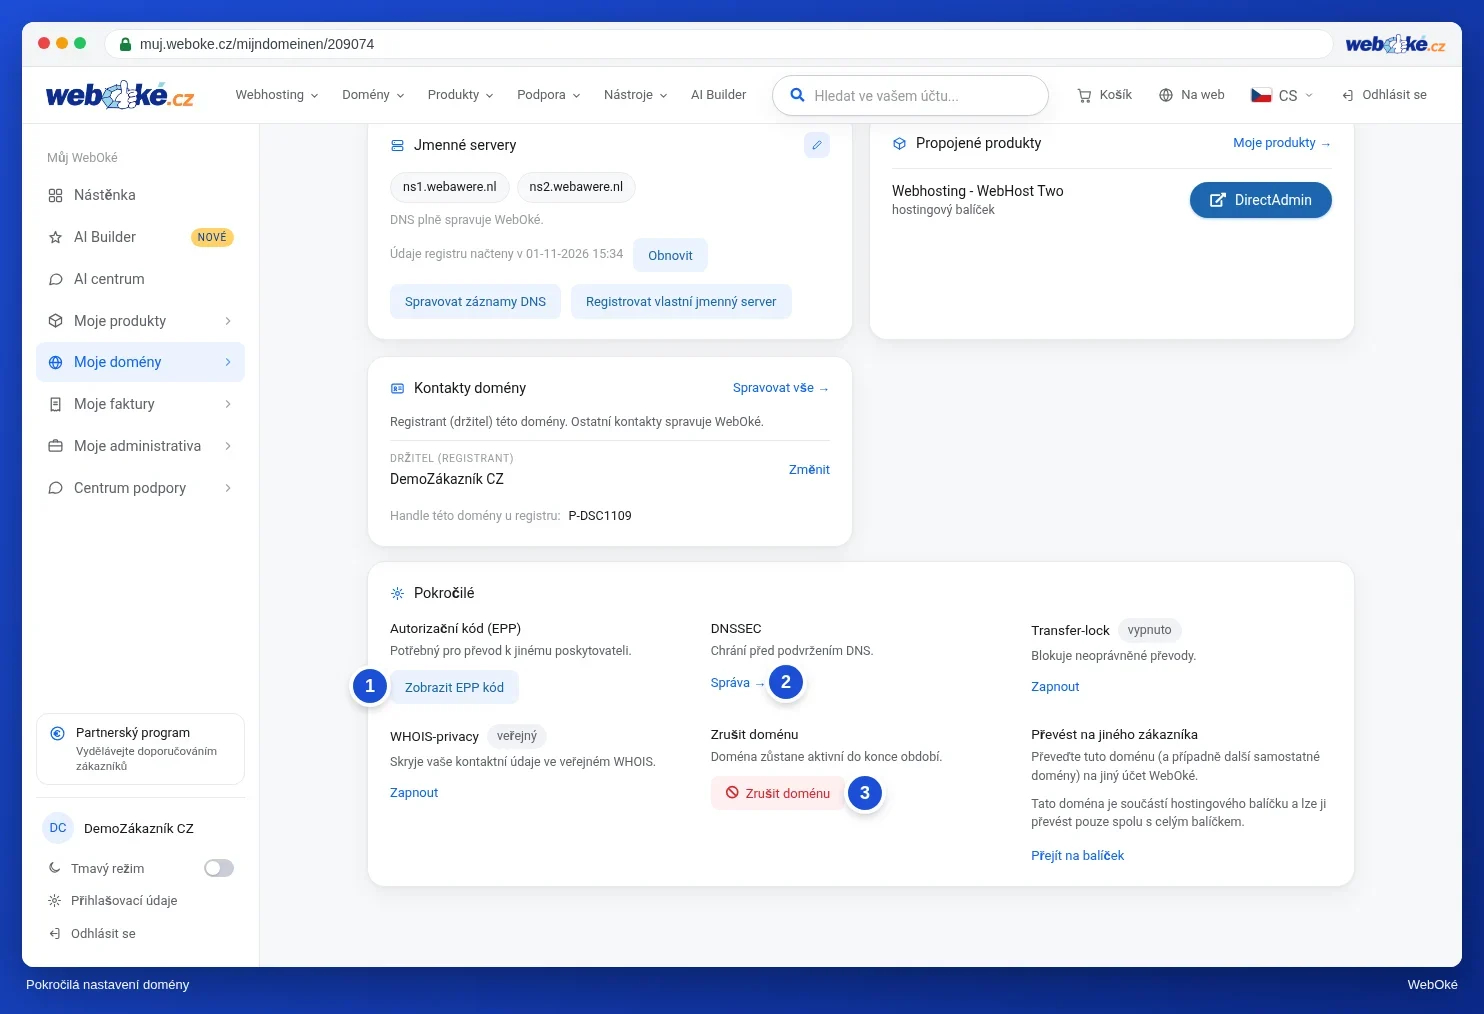
V Můj WebOké najdete na kartě Pokročilé na stránce domény možnost WHOIS privacy: "Skryje Vaše kontaktní údaje ve veřejném WHOIS." Není dostupná pro každou koncovku. Co je o doméně veřejné, zjistíte pomocí WHOIS lookup (https://www.weboke.cz/toondomein). U jiných registrátorů to funguje podobně: ochrana soukromí bývá v nastavení domény a každý registrátor má vyhledávání ve WHOIS.
Shrnutí
- Od GDPR jsou údaje soukromých osob skryté; údaje organizací jsou veřejné a NIS2 to zakotvuje.
- Co uvidíte, se liší podle koncovky: u .eu například e-mailovou adresu soukromé osoby, u .nl e-mailovou adresu admin-c.
- U .nl a .eu nesmí být jako držitel uvedena služba pro ochranu soukromí ani proxy služba.
- Kdo má oprávněný zájem, může si skryté údaje vyžádat; NIS2 požaduje odpověď do 72 hodin.
Kvíz
Úkol
Úkol D4.2: Co se o Vás dá zjistit? Vyhledejte svou vlastní doménu (nebo doménu své organizace) pomocí WHOIS lookup (https://www.weboke.cz/toondomein). Pokud má Vaše koncovka RDAP, prohlédněte si také stránku RDAP registru (lekce 4.1). Zapište si, co může kdokoli o Vás nebo Vaší organizaci vidět, a rozhodněte, zda je to tak v pořádku.
Odškrtněte:
- Vyhledal(a) jsem svou doménu ve WHOIS a, pokud to jde, i v RDAP.
- Vím, zda jsem registrován(a) jako soukromá osoba, nebo jako organizace.
- Zkontroloval(a) jsem, která jména, adresy a e-mailové adresy jsou viditelné.
- Vím, zda pro mou koncovku existuje WHOIS privacy a zda ji potřebuji.
Vyplňte:
- Které údaje o držiteli a kontaktech jsou veřejné?
- Je tam uveden osobní údaj, který byste raději nesdíleli? Jak to vyřešíte, aniž byste vyplnili nesprávné údaje?
- Může Vás někdo, kdo Vás chce kontaktovat, zastihnout prostřednictvím těchto údajů? Jak?
Úkol D4.2: Co se o Vás dá zjistit?
Tento úkol provádíte sami; nikdo ho nekontroluje. Odškrtněte, co jste udělali, a označte úkol jako splněný.
Popisuje, co je viditelné podle koncovky (např. .nl: název organizace ano, jméno soukromé osoby ne, ale e-mailová adresa admin-c, registrátor, stav, jmenné servery, data; .eu u soukromé osoby: e-mail a jazyk). Nežádoucí osobní údaj řeší obecnou adresou nebo číslem, případně (kde je to dostupné a povolené) ochranou soukromí ve WHOIS, nikdy nepravdivými údaji; ví, že u .nl a .eu nesmí být držitelem proxy. Uvádí cestu ke kontaktu: e-mailová adresa admin-c, přeposílací adresa nebo webový formulář u gTLD, případně žádost s oprávněným zájmem přes registr nebo registrátora.
Vaše zaškrtnutí a poznámky zůstávají pouze v tomto prohlížeči; nikam je neposíláme. Pokud jste přihlášeni, ukládáme v sekci Moje kurzy pouze to, že jste úkol splnili.