
Zabezpečení VPS: prvních pět minut
Nový server na internetu během několika minut skenují boti, kteří zkoušejí hesla. Těmito kroky je s velkým náskokem předběhnete. Provádějte je jako root.
1. Vše aktualizovat a zapnout automatické aktualizace
- Ubuntu a Debian:
apt update && apt upgrade -y, potomapt install -y unattended-upgradesadpkg-reconfigure -plow unattended-upgrades. - AlmaLinux a Rocky Linux:
dnf upgrade -y, potomdnf install -y dnf-automaticasystemctl enable --now dnf-automatic-install.timer.
2. Přihlášení klíčem, hesla vypnout
Nejprve umístěte svůj SSH klíč na server (viz Přihlášení k VPS přes SSH) a vyzkoušejte, zda přihlášení klíčem funguje. Potom nastavte v /etc/ssh/sshd_config:
PasswordAuthentication no
a restartujte SSH příkazem systemctl restart ssh (AlmaLinux a Rocky: systemctl restart sshd). Současnou relaci nechte otevřenou, dokud ve druhém okně neověříte, že se stále dostanete dovnitř.
3. Firewall
- Ubuntu a Debian:
apt install -y ufw, pakufw allow OpenSSH, případněufw allow 80,443/tcppro web, aufw enable. - AlmaLinux a Rocky Linux: firewalld je už nainstalovaný. Například
firewall-cmd --permanent --add-service=http --add-service=httpsafirewall-cmd --reload.
Vždy nechte otevřené SSH (port 22), jinak se sami zablokujete.
4. Fail2ban proti hádání hesel
apt install -y fail2ban nebo dnf install -y epel-release && dnf install -y fail2ban, pak systemctl enable --now fail2ban. Ve výchozím nastavení blokuje IP adresy, které příliš často zkoušejí špatné heslo.
5. Snapshot jako záchranná síť
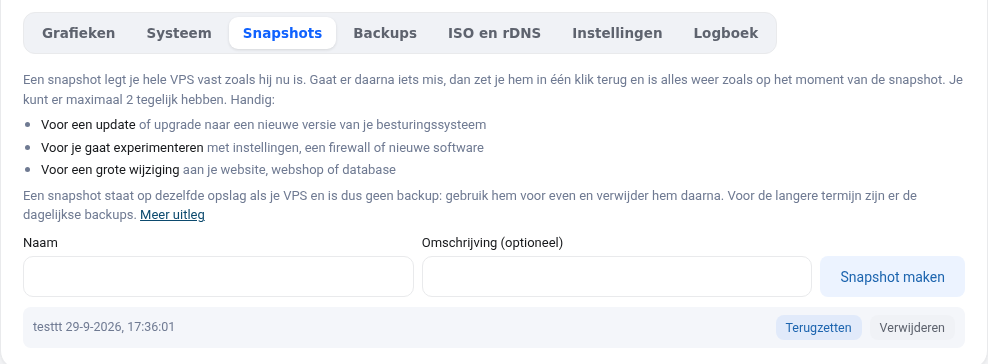
Před velkými změnami vytvořte na obrazovce VPS snapshot. Když se něco pokazí, jedním kliknutím ho obnovíte. Viz Snapshoty a zálohy VPS.
Nechte qemu-guest-agent nainstalovaný
Program qemu-guest-agent je standardně nainstalován. Díky němu můžete na obrazovce VPS nastavit nové heslo root a vidíte využití disku. Neodstraňujte ho.